Blog
Informative, up-to-date and exciting – the Oneconsult Cybersecurity Blog.

Cybersecurity News & Advisories Blog

In our Cybersecurity News & Advisories blog, we provide you with the latest information and important recommendations for action on the topic of cybersecurity. Here you will find regular updates on the latest threats, vulnerabilities and security gaps that could affect your company. Our experts analyse current developments, share practical tips and show you how you can respond to security alerts and minimise your risk.

Easily Avoid Typical TLS Misconfigurations

The main goal of Transport Layer Security (TLS) is to ensure confidentiality and integrity of communication channels. To meet this goal, servers should always be configured so that only cryptographic blocks recognized as “secure” can be used for TLS connections.

MORE

OWASP Top 10 Proactive Controls – Teil 2

Im ersten Teil dieses Artikels wurden bereits die ersten fünf präventiven Sicherheitsmaßnahmen C1 bis C5 der OWASP Top 10 Proactive Controls vorgestellt. Dieser zweite Teil knüpft daran an und geht nun näher auf die Proactive Controls C6 bis C10 ein.

MORE

Aktiv ausgenutzte Zero-Day-Schwachstellen in Microsoft Exchange – CVE-2021-26855 (ProxyLogon), CVE-2021-26857, CVE-2021-26858 und CVE-2021-27065

veröffentlicht: 04.03.2021 12:45 Uhr zuletzt aktualisiert *: 15.03.2021 09:28 Uhr (Aktualisierungen sind innerhalb des Textes gekennzeichnet) Vier Zero-Day-Schwachstellen in der E-Mail-Lösung Exchange von Microsoft wurden durch Updates behoben, die Microsoft am 2. März 2021 veröffentlicht hat. Davon betroffen ist Microsoft Exchange Server, jedoch nicht Exchange Online. [1] Die Schwachstellen, von denen drei als kritisch eingestuft wurden, werden aktiv ausgenutzt, insbesondere von der chinesischen Hackergruppe “Hafnium”. Die Angreifer verschafften sich Zugriff auf die Server und konnten so Zugangsdaten und E-Mails exfiltrieren. [2]

MORE

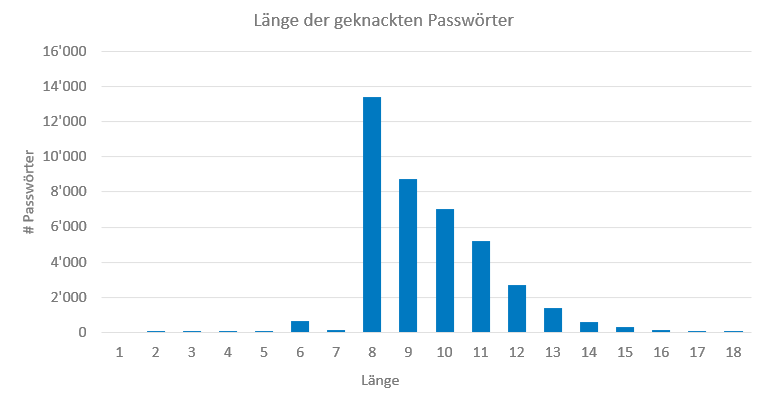
(Un)sichere Passwörter – Teil 2: Password Quality Audits

Dies ist der zweite Artikel zu Passwörtern. Über Jahre hinweg haben sich die Empfehlungen für starke Passwörter kaum verändert. Erst in letzter Zeit wurde deutlich, dass durch die bisherigen Empfehlungen gewisse Muster entstehen, die von Angreifern ausgenutzt werden können – dies führte zu einem Paradigmenwechsel bei Passwortrichtlinien.

MORE

PowerShell V – Forensische Untersuchungen von PowerShell-Angriffen

Dies ist der fünfte Teil einer mehrteiligen Reihe über Windows PowerShell und darüber, wie Angreifer es missbrauchen, wie Incident Responder und Forensiker diese Angriffe erkennen können – und welche Verteidigungslinien IT-Sicherheitsverantwortliche ziehen können. Dieser Artikel stellt vor, mit welchen Methoden Incident Responder und IT-Forensiker PowerShell-Angriffe untersuchen können – darunter die Arbeitsspeicher-Analyse.

MORE

PowerShell VI – Verteidigung

Dies ist der sechste und letzte Teil einer mehrteiligen Reihe über Windows PowerShell und darüber, wie Angreifer es missbrauchen, wie Incident Responder und Forensiker diese Angriffe erkennen können – und welche Verteidigungslinien IT-Sicherheitsverantwortliche ziehen können. Dieser Artikel beschreibt, durch welche Maßnahmen IT-Sicherheitsverantwortliche ihre Organisationen vor PowerShell-Angriffen schützen können.

MORE
powershell-post-exploitation-oneconsult

PowerShell III – Skriptsammlungen zur Post Exploitation

Dies ist der dritte Teil einer mehrteiligen Reihe über Windows PowerShell und darüber, wie Angreifer es missbrauchen, wie Incident Responder und Forensiker diese Angriffe erkennen können – und welche Verteidigungslinien IT-Sicherheitsverantwortliche ziehen können. Dieser Artikel stellt öffentlich verfügbare Skriptsammlungen mit offensiven PowerShell-Skripten für Post Exploitation vor.

MORE

PowerShell I – Einführung

Dieser Artikel ist der erste Teil einer Reihe über Windows PowerShell und darüber, wie Angreifer es missbrauchen, wie Incident Responder und Forensiker diese Angriffe erkennen können – und welche Verteidigungslinien IT-Sicherheitsverantwortliche ziehen können. Denn bei fortgeschrittenen Angreifern gehört der Einsatz von PowerShell-Skripten inzwischen fest zum Repertoire.

MORE

Eine kurze Geschichte der Remote-Access-Trojaner (RATs)

Zunächst führt der Artikel knapp in die Grundlagen von Schadsoftware (Malware) und speziell Remote-Access-Trojanern (RATs) ein. Danach zeichnet er die Geschichte von öffentlich verfügbaren RATs anhand von herausragenden Vertretern nach. Der Artikel schließt mit einem Ausblick auf aktuelle Entwicklungen bei öffentlich verfügbaren Trojanern.

MORE

Buzzword “APT” – Are you ready for common threats?

Advanced persistent threats (APTs) have a lot of media coverage, especially when a well-known organization became its victim and the resulting damage is huge. However, the threats most companies face on a daily basis were not deployed by powerful organizations but by common cyber criminals that are mostly interested in earning money not knowledge. This article gives advice on effective countermeasures.

MORE

NotPetya – So verhalten Sie sich richtig

von Severin Wischmann, Gregor Wegberg & Fabian Gonzalez Dieses Oneconsult Security Advisory vermittelt praktische Tipps, wie Sie sich bei einem NotPetya-Befall richtig verhalten und welche Sicherheitsmassnahmen Sie vor ähnlichen Cyber-Attacken schützen können.

MORE

Your security is our top priority – our specialists provide you with professional support.

Availability Monday to Friday 8:00 a.m. – 6:00 p.m (exception: customers with SLA – please call the 24/7 IRR emergency number).

Private individuals please contact your trusted IT service provider or the local police station.

For more information about our DFIR services here:

Oneconsult CSIRT Incident Response Hotline Emergency Number
Add CSIRT to contacts

Don’t miss anything! Subscribe to our free newsletter.