Home | Services | Attack Simulation | Red Teaming
Red Teaming ist eine realitätsnahe Angriffssimulation: Ein autorisiertes Expertenteam, das Red Team, greift Ihre Organisation an wie echte Täter: über Technik, Menschen, Prozesse und physische Zugänge.
Anders als ein Penetration Test, bei dem systematisch nach allen Schwachstellen im Untersuchungsobjekt gesucht wird, wird beim Red Teaming nur so lange nach Schwachstellen und Möglichkeiten gesucht, bis das definierte Ziel erreicht wird. Ausserdem zeigt das Red Teaming, ob Ihr Blue Team bzw. SOC / CDC einen echten Angriff rechtzeitig erkennt und stoppt. Hierfür bieten sich auch spezifische SOC / CDC Reaction Tests oder Purple Teaming an.
Oneconsult führt Red Teamings seit über 20 Jahren für Unternehmen und Behörden, und im Bereich kritische Infrastrukturen in der Schweiz, Deutschland, Österreich und ausserhalb Europas durch.
Wir betrachten Ihre Organisation als Ganzes und decken Lücken auf, die erst im Zusammenspiel von Systemen, Identitäten, Cloud-Diensten, Dienstleistern und Menschen entstehen – und bei Einzelprüfungen leicht übersehen werden.
Wir sind auf Social Engineering und physische Zutrittstests spezialisiert und verbinden beides gezielt mit digitalen Angriffswegen. So testen wir auf Wunsch, ob Ihre Mitarbeitenden, Zutrittskontrollen und technischen Schutzmassnahmen auch einem kombinierten Angriff standhalten.
Unsere Szenarien basieren auf aktueller Threat Intelligence und orientieren sich am Vorgehen realer Tätergruppen: von staatlich gesteuerten APTs bis zu eCrime-Gruppen, die über den IT-Helpdesk, gestohlene Sitzungstoken oder Cloud-Identitäten eindringen.
Wir testen Ihre Abwehr gegen altbekannte und KI-gestützte Methoden der Cyber-Kriminellen von heute: Spear Phishing, Deepfake-Anrufe / Vishing beim Helpdesk, automatisierte Aufklärung kombiniert mit KI-gestützten schnellen, parallelen Angriffsschritten. So sehen Sie, ob Ihre Erkennung und Reaktion auch auf KI-basierte Angriffe vorbereitet ist.
Copilots, Chatbots, RAG-Anwendungen und KI-Agenten haben oft weitreichenden Zugriff auf Daten und Systeme. Unsere Experten prüfen auf Wunsch, ob sich diese über Prompt Injection, manipulierte Dokumente oder Tool-Missbrauch als Hebel für Datenabfluss oder Rechteausweitung ausnutzen lassen.
Wir prüfen nicht nur Ihre IT-Systeme, sondern auch die Wirksamkeit Ihrer Prozesse: von der Identitätsprüfung am Helpdesk über die Triage und Alarmierung im SOC / CDC bis zur Eskalation an die Geschäftsleitung.
Unsere zertifizierten Experten (u. a. CARTP (Certified Azure Red Team Professional), CRTL (Certified Red Team Lead), CRTO (Certified Red Team Operator), OSCP+ (OffSec Certified Professional Plus), OSEP (OffSec Experienced Penetration Tester) und OSWP (OffSec Wireless Professional)) denken wie echte Angreifer. Die Berichte von Oneconsult zeigen Ihnen nachvollziehbar auf, wie Schwachstellen verkettet und ausgenutzt wurden. Relevante Techniken werden, soweit anwendbar, dem MITRE-ATT&CK- bzw. MITRE-ATLAS-Framework zugeordnet. Auf diese Weise können Sie Ihre Verteidigung gezielt nachschärfen.
Professionelles Red Teaming zeigt Kunden, Partnern, Aufsichtsbehörden, Geschäftsleitung und Ihrem Verwaltungsrat, dass Cybersicherheit – auch beim Einsatz von KI – bei Ihnen hohe Priorität hat. Bei mehreren Durchführungen wird ersichtlich, ob das Sicherheitsniveau messbar besser wird.
Unser Red Teaming berücksichtigt beide Seiten der künstlichen Intelligenz: Wir simulieren KI-gestützte Angriffe und prüfen Ihre eigenen KI-Systeme als Angriffsziel/Untersuchungsobjekt.
Künstliche Intelligenz verändert Cyberangriffe grundlegend. Bereits sind mehrere Spionagekampagnen dokumentiert, bei der KI-Agenten den Grossteil der Angriffsarbeit weitgehend selbständig ausführten. Seitdem mehren sich Berichte über Pannen im Zusammenhang mit sich zunehmend verselbständigenden KI-Agentenschwärmen. Gleichzeitig führen Unternehmen KI-Assistenten und Agenten ein, die auf E-Mails, Dokumente und Geschäftsanwendungen zugreifen.
Unsere Experten orientieren sich dabei an den OWASP Top 10 for LLM Applications, den OWASP Top 10 for Agentic Applications 2026 und MITRE ATLAS. Für vertiefte, isolierte Prüfungen einzelner KI-Anwendungen bieten wir zusätzlich unser AI Agent Security Audit an.
Wir setzen unsere KI-Werkzeuge nur dort ein, wo dies gewünscht, zulässig und sinnvoll ist – und ausschliesslich im Rahmen der vereinbarten Rules of Engagement. Im Gegensatz zu Cyberkriminellen handeln wir ethisch. Wir bieten Ihnen verschiedene Optionen, welche sich hinsichtlich Einsatzzweck und Operationsmodi der KI unterscheiden.
Wir simulieren Angriffsszenarien, die auf Ihre Branche, Ihre Bedrohungsakteure und Ihre Ziele zugeschnitten sind. Die folgenden Szenarien lassen sich einzeln oder kombiniert einsetzen.
Szenario
Was wir simulieren
Helpdesk & Identität
Ein Angreifer gibt sich telefonisch – gegebenenfalls mit geklonter Stimme – als Mitarbeitender aus und lässt Passwort oder MFA zurücksetzen. Danach: Übernahme des Benutzeraccounts und der damit verbundenen Services (z. B. SSO und SaaS).
(KI-)Spear-Phishing
Personalisierte Kampagnen auf Basis (automatisierter) OSINT-Recherche, inkl. moderner Techniken wie Device-Code- oder Token-Diebstahl.
Copilot / KI-Agent als Einfallstor
Eine präparierte E-Mail oder ein Dokument manipuliert Ihren KI-Assistenten, sensible Daten preiszugeben oder Aktionen auszuführen.
Ransomware-Vorstufe
Von der Erstkompromittierung bis zur Kontrolle über Active Directory, Backups und Virtualisierung (z. B. VMware ESXi) – ohne tatsächliche Verschlüsselung.
Physischer Zutritt & Insider
Angriffe über Managed Service Provider, Fernwartungszugänge, Software- und KI-Lieferketten (z. B. manipulierte Agenten-Tools).
Physischer Zutritt & Insider
Physischer Zutritt, Rogue Devices und Insider-Szenarien – kombinierbar mit allen digitalen Szenarien.
Scenario X (zukunftsgerichtet)
Ein Szenario mit Techniken, die bei Ihren Bedrohungsakteuren noch nicht belegt, aber plausibel sind – z. B. KI-gestützte Angriffe.
Ein Red Teaming von Oneconsult läuft in neun Schritten ab: vom Kick-off mit gemeinsamer Zieldefinition über Threat Intelligence und der verdeckten Durchführung bis zum Bericht und Retest.
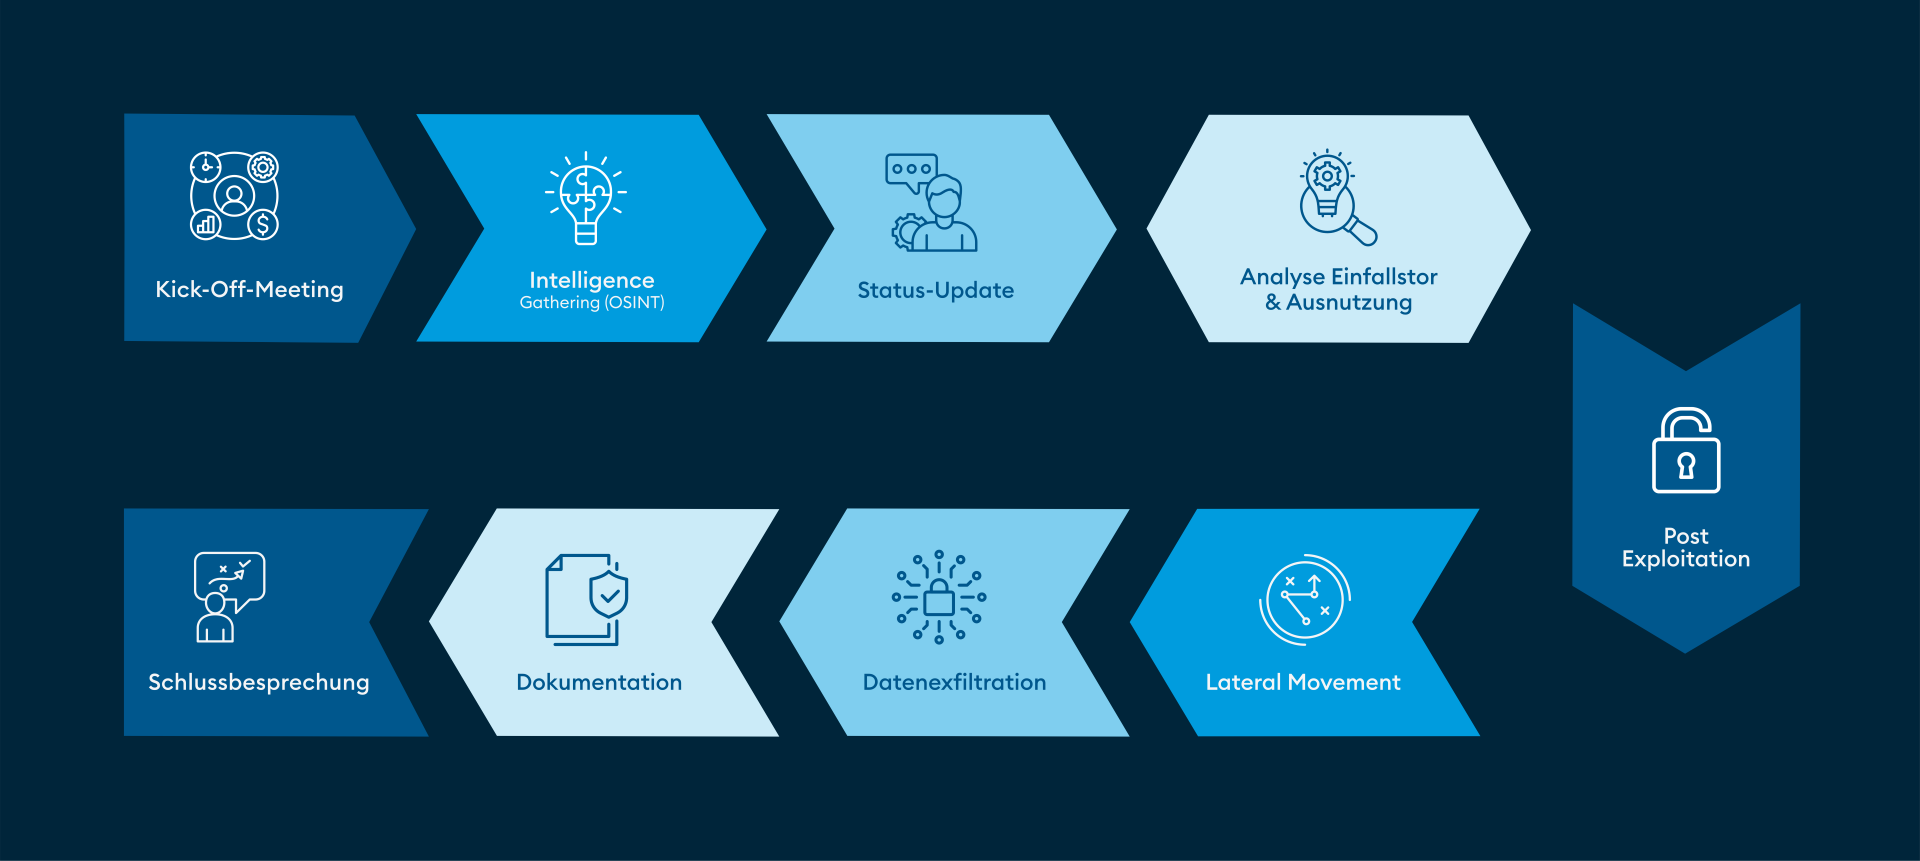
Gemeinsam definieren wir die Angriffsziele, etwa besonders schützenswerte Daten oder Systeme, sowie Umfang, Ausschlüsse, Eskalationswege und das Control Team. KI-Systeme, Cloud-Dienste und Dienstleister werden bewusst ein- oder ausgeschlossen.
Wir analysieren, welche Tätergruppen und Techniken für Ihre Branche und Region relevant sind – inklusive KI-gestützter Vorgehensweisen – und welche Informationen über Ihre Organisation öffentlich verfügbar sind.
Wir informieren Sie über die erlangten Informationen und Erkenntnisse. Gemeinsam mit Ihnen entscheiden wir, welche Angriffspfade wir in der nächsten Phase verfolgen und ob Umfang oder Ziele angepasst werden müssen.
Aus der Threat Intelligence und OSINT leiten wir realistische End-to-End-Szenarien ab, abgebildet auf MITRE ATT&CK und – wo KI betroffen ist – MITRE ATLAS.
Unser Red Team setzt die Szenarien verdeckt um: Social Engineering, Physischer Zugriff, Initial Access und Rechteausweitung.
Vom ersten kompromittierten System aus bewegt sich unser Red Team schrittweise zu weiteren Systemen, etwa mit erlangten Zugangsdaten, bis die vereinbarten Ziele erreicht sind.
Unser Red Team prüft, ob und wie sich Daten aus der Zielumgebung nach Aussen übertragen lassen.
Sie erhalten eine nachvollziehbare Angriffsgeschichte, priorisierte Massnahmen von Quick Wins bis zu strategischen Verbesserungen sowie eine verständliche Zusammenfassung für Geschäftsleitung und Verwaltungsrat.
Wir präsentieren Ihnen das Projekt und dessen Ergebnisse. Optional spielen wir gemeinsam mit Ihrem Blue Team oder SOC / CDC die Angriffsschritte nach, oder setzen das gesamte Projekt als Purple Teaming Projekt zusammen mit Ihrem Blue Team auf. Wir prüfen, was erkannt wurde und was nicht und empfehlen entsprechende Optimierungsmassnahmen.
Auf Wunsch überprüft unser Red Team die Wirksamkeit der umgesetzten Massnahmen und empfiehlt einen Rhythmus für wiederkehrende Re-Tests.
Täglich vertrauen Unternehmen weltweit auf die Expertise von Oneconsult – belegt durch langjährige Kundenbeziehungen und klare Zahlen.
Unser Red Teaming orientiert sich an international etablierten Standards: Wir nutzen MITRE ATT&CK und MITRE ATLAS für realistische Angriffsszenarien und setzen bedrohungsbasierte Tests nach der TIBER-EU-Methodik um. Dabei berücksichtigen wir die Erwartungen der FINMA in der Schweiz, die Anforderungen an Threat-Led Penetration Testing (TLPT) unter dem Digital Operational Resilience Act (DORA) sowie die Vorgaben von BaFin und Bundesbank in Deutschland. So sind die Ergebnisse nachvollziehbar, vergleichbar und für die Kommunikation mit Aufsichtsbehörden aufbereitet. Im Überblick:
Finden Sie es heraus, bevor es Cyberkriminelle tun. Profitieren Sie von unserer über 20-jährigen Erfahrung und Hunderten von Red-Teaming-Projekten. Unsere Experten beraten Sie gerne individuell zu klassischem Red Teaming, TIBER / DORA TLPT oder der Prüfung Ihrer KI-Systeme.
Beim Penetration Testing liegt der Schwerpunkt darauf, Schwachstellen und Fehlkonfigurationen in klar definierten Systemen – etwa Anwendungen, Netzwerken oder Cloud-Umgebungen – systematisch zu identifizieren, ihre Ausnutzbarkeit zu prüfen und das Risiko zu bewerten. Red Teaming geht einen Schritt weiter: Es simuliert einen umfassenden, realitätsnahen Angriff auf die Organisation als Ganzes – Menschen, Prozesse, Technologie und physische Sicherheit – und zeigt so, wie gut die Organisation reale Cyberangriffe erkennt, abwehrt und bewältigt. Weitere Informationen finden Sie in unserem Blogbeitrag «Die Unterschiede zwischen Penetration Test und Red Teaming».
Red Teaming ist für alle Unternehmen und Institutionen geeignet, die bereits über grundsätzliche Sicherheitsmassnahmen verfügen. Es können sowohl (vermeintlich) bewährte Sicherheitsmassnahmen als auch die korrekte Umsetzung neuer Vorkehrungen getestet werden. Weitere Informationen finden Sie in unserem Blogbeitrag «Red Teaming verstehen: Was ist der Nutzen und für wen ist es sinnvoll?»
AI Red Teaming bezeichnet gezielte Angriffe auf KI-Systeme wie Chatbots, Copilots, RAG-Anwendungen und KI-Agenten – etwa mittels Prompt Injection, Datenvergiftung oder Missbrauch von Tools und Berechtigungen. Im Rahmen eines Red Teamings betrachten wir KI-Systeme als Teil des gesamten Angriffspfads. Für tiefgehende Einzelprüfungen empfehlen wir unser AI Agent Security Audit.
Die Kosten eines Red Teamings hängen von Umfang, Anzahl und Komplexität der Szenarien sowie der Dauer ab. Nach einem unverbindlichen Erstgespräch erhalten Sie ein auf Ihre Ziele zugeschnittenes Angebot.
Rules of Engagement, ein eingeweihtes Control Team und klare Eskalationswege stellen sicher, dass Tests kontrolliert ablaufen. Destruktive Aktionen wie eine tatsächliche Verschlüsselung bei Ransomware-Vorstufe-Tests führen wir nicht durch.
TIBER-EU und DORA TLPT sind regulatorische Rahmenwerke für threat-intelligence-basiertes Red Teaming im Finanzsektor mit festgelegten Rollen, Phasen und verpflichtendem Purple Teaming. Ein klassisches Red Teaming ist flexibler im Umfang. Wir bieten beides an. Mehr dazu im Blogbeitrag «Angriffssimulationen nach DORA und TIBER».
Ja. Wir prüfen dabei insbesondere, ob sich KI-Assistenten über manipulierte Inhalte steuern lassen (Prompt Injection) und ob deren Berechtigungen auf Daten und Systeme adäquat gesetzt bzw. begrenzt sind.
Ja, wir nutzen KI-Werkzeuge gezielt dort, wo sie Effektivität (Zeitersparnis und Qualität) oder Realismus erhöhen. Zum Schutz Ihrer Daten bieten wir Ihnen verschiedene Optionen, die sich hinsichtlich Einsatzzweck und Operationsmodi der KI unterscheiden. Der Hintergrund: Die leistungsfähigsten KI-Modelle verarbeiten Daten oft in Rechenzentren in den USA oder in China und Vertraulichkeitszusagen in den AGB der Anbieter sind juristisch nur schwer durchsetzbar.
Erreichbarkeit von Montag bis Freitag 08.00 – 18.00 Uhr (Ausnahme: Kunden mit SLA – Bitte über die 24/7 IRR-Notfallnummer anrufen).
Privatpersonen wenden sich bitte an Ihren IT-Dienstleister des Vertrauens oder die lokale Polizeidienststelle.
Weitere Informationen zu unseren DFIR-Services finden Sie hier:
Nichts verpassen! Melden Sie sich für unseren kostenlosen Newsletter an.
