Home | Services | Attack Simulation | Physical Access Assessment
Im Rahmen unseres Physical Access Assessments, einer spezifischen Form des Physical Security Assessments, führen wir realistische Tests durch, bei denen wir mithilfe von Social-Engineering-Taktiken wie Tailgating, Piggybacking und moderner Technologie Ihre Sicherheitsvorkehrungen auf Herz und Nieren prüfen. Wir dringen physisch in sensible Bereiche Ihres Unternehmens ein und testen, wie gut Ihre Zutrittskontrollsysteme und physischen Massnahmen gegen unbefugte Zugriffe schützen. Dabei werden Schwachstellen aufgedeckt, bevor sie von böswilligen Akteuren ausgenutzt werden.
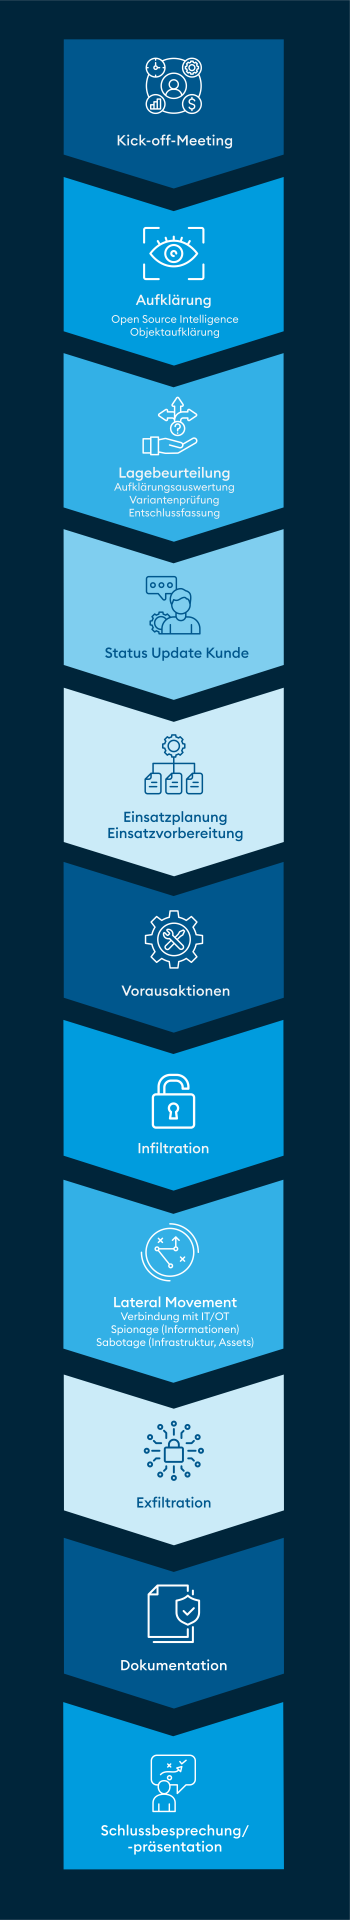
Im Rahmen unseres Physical Access Assessment Services simulieren wir einen vollständigen Angriffszyklus, wie er auch in der Realität vorkommt, und kombinieren Red Teaming mit Social Engineering. Auf diese Weise decken wir alle Dimensionen der Sicherheit im Rahmen einer Schwachstellenanalyse ab:
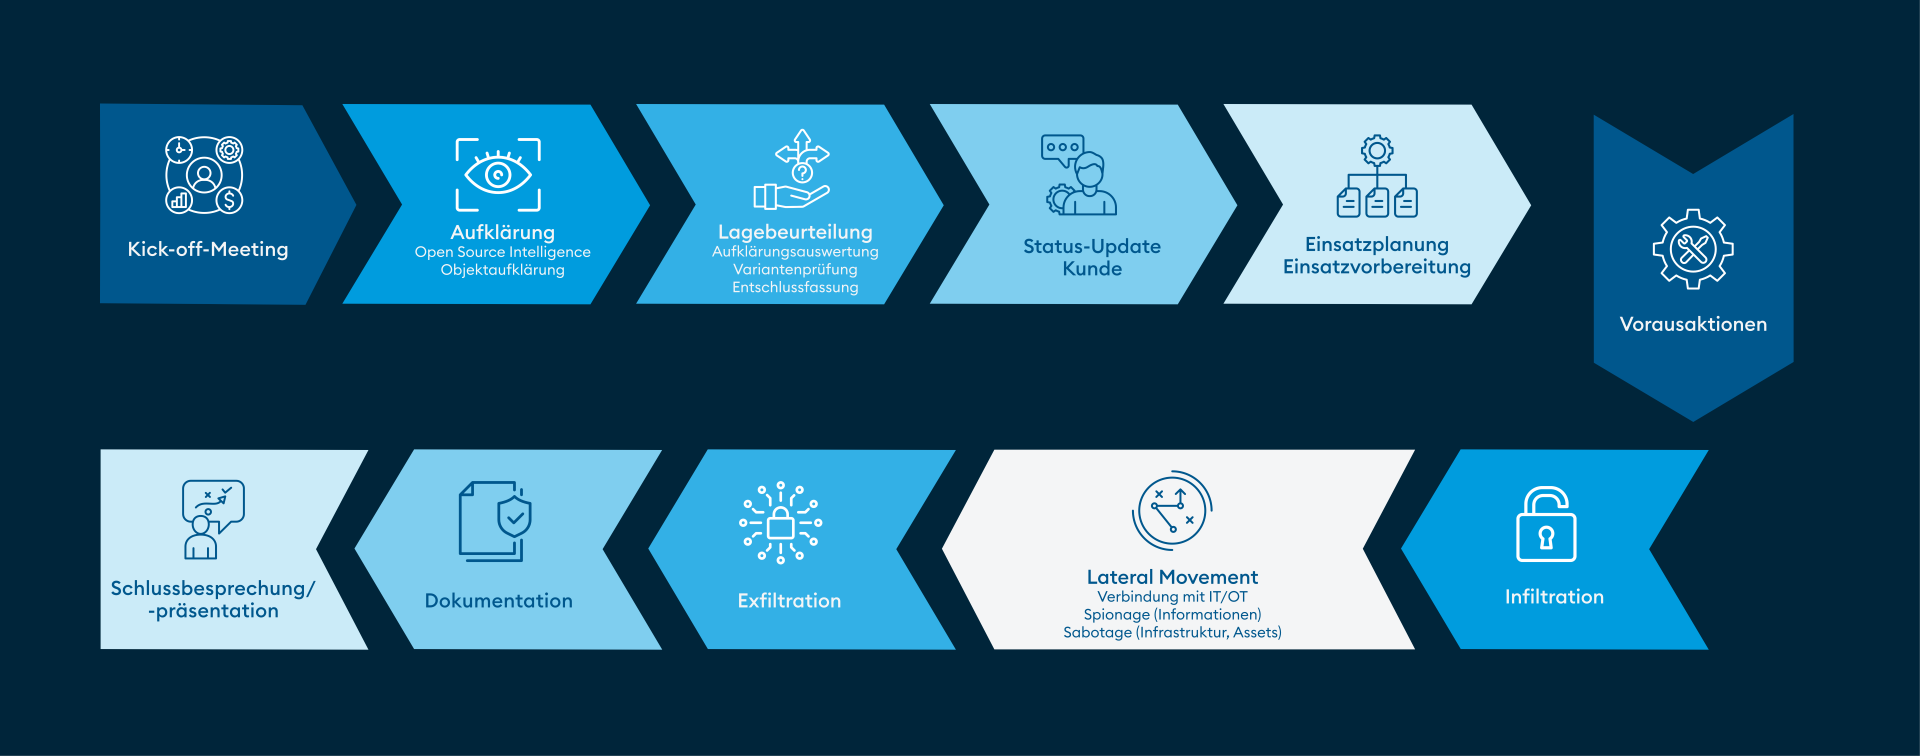
Die Wirksamkeit Ihrer Sicherheitsmassnahmen hängt davon ab, wie gut technische, personelle und bauliche Schutzvorkehrungen zusammenarbeiten. Mit unserem Physical Access Assessment Service prüfen wir diese Bereiche umfassend und bewerten das Gesamtsicherheitsniveau Ihres Unternehmens.
Kombinieren Sie das Physical Access Assessment mit unserem technischen Red Teaming Service, um alle zentralen Aspekte der Sicherheit abzudecken. Dabei evaluieren wir, ob wir uns nach dem Einschleusen bösartiger Hardware in Ihrem internen Netzwerk ausbreiten können.
Ein starkes Sicherheitskonzept ist nur so gut wie die Umsetzung im Arbeitsalltag. Unser Physical Access Assessment zeigt, ob Ihre Sicherheitsvorgaben konsequent von allen Mitarbeitenden eingehalten werden.
Unsere Physical Access Assessments sind nicht “von der Stange“. Wir entwickeln individuelle Szenarien, die speziell auf Ihre Unternehmensrisiken und potenziellen Bedrohungen zugeschnitten sind.
Unser Physical Access Assessment Service setzt eine Vielzahl von Social-Engineering-Taktiken ein, darunter Tailgating, Piggybacking, Priming und Eliciting. Zudem kommen moderne Technologien wie Stimmen-Emulation, Deepfake-Technologie und die Manipulation von Zutrittskontrollsystemen zum Einsatz, um Ihre Abwehrstrategien auf die Probe zu stellen.
Wir testen Ihre Sicherheitsmassnahmen nicht nur während der regulären Geschäftszeiten. Auf Wunsch führen wir Social-Engineering-Tests auch nachts, an Wochenenden oder Feiertagen durch, um Schwachstellen zu identifizieren, wenn Ihr Unternehmen besonders anfällig ist.
Täglich vertrauen Unternehmen weltweit auf die Expertise von Oneconsult – belegt durch langjährige Kundenbeziehungen und klare Zahlen.
Unser Physical Access Assessment Service hilft Ihnen, die menschlichen, technischen und prozessbezogenen Schwächen in Ihrem Unternehmen zu erkennen, bevor Angreifer sie ausnutzen können. Unsere Experten entwickeln massgeschneiderte Angriffsszenarien, die sich an Ihrem spezifischen Risikoanalyse-Profil orientieren. So können Sie Ihre Sicherheitsvorkehrungen gezielt verbessern und sicherstellen, dass Ihre Mitarbeitenden und Prozesse in der Praxis bestehen.
Testen Sie Ihre Mitarbeitenden, technischen Vorkehrungen und Prozesse mit realistischen Szenarien. Unser Physical Access Assessment Service zeigt Ihnen, ob Ihre Sicherheitsmassnahmen in der Praxis bestehen und wie Sie mögliche Schwächen gezielt angehen können.
Bei einem Physical Access Assessment versucht Oneconsult in einem realistischen Test, physisch in sensible Bereiche eines Unternehmens einzudringen. Dazu nutzt Oneconsult Social-Engineering-Taktiken wie Tailgating und Piggybacking. Der Test zeigt, wie gut Zutrittskontrollsysteme und physische Massnahmen gegen unbefugte Zugriffe schützen. Das Physical Access Assessment ist eine spezifische Form des Physical Security Assessments.
Ein physischer Penetration Test beginnt mit einer eingehenden OSINT-Recherche, einer Aufklärung vor Ort und der Vorbereitung. Diese Phasen können mehrere Wochen dauern, der eigentliche Test oft nur wenige Minuten. Oneconsult simuliert im Physical Access Assessment einen vollständigen Angriffszyklus und kombiniert Red Teaming mit Social Engineering. Die Szenarien richten sich nach den Risiken und Bedrohungen des Unternehmens. Auf Wunsch testet Oneconsult auch nachts, an Wochenenden oder an Feiertagen. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
Oneconsult setzt verschiedene Social-Engineering-Taktiken ein, darunter Tailgating, Piggybacking, Priming und Eliciting. Hinzu kommen Stimmen-Emulation, Deepfake-Technologie und die Manipulation von Zutrittskontrollsystemen. Damit stellt Oneconsult die Abwehr eines Unternehmens auf die Probe. Die Szenarien entwickelt Oneconsult individuell für die Risiken und Bedrohungen des jeweiligen Unternehmens.
Nein, ein Social-Engineering-Test prüft Prozesse, die nicht eingehalten werden oder fehlen. Die Tester von Oneconsult manipulieren zwar Menschen, wollen aber niemanden seelisch angreifen oder Ängste schüren. Ziel von Oneconsult ist, dass es den Mitarbeitenden nach einem Gespräch besser geht als vorher. Bei persönlichen Angriffen würden Mitarbeitende das Vertrauen in ihr Unternehmen verlieren. In der Dokumentation macht Oneconsult alle Personen unkenntlich und notiert keine Zeiten. Weitere Informationen finden Sie in unserem Blogbeitrag «Layer 8 – menschlicher Faktor im Social Engineering».
Ja, Sie können das Physical Access Assessment mit dem technischen Red Teaming von Oneconsult kombinieren. Die Kombination verbindet die Prüfung physischer Zugänge mit der Prüfung der technischen Sicherheit. Oneconsult prüft dabei, ob sich das Testteam nach dem Einschleusen bösartiger Hardware im internen Netzwerk ausbreiten kann.
Tailgating ist das unbemerkte, dichte Nachlaufen hinter einer berechtigten Person, etwa durch eine mit Badge gesicherte Tür. Die berechtigte Person bemerkt nicht, dass ein Angreifer mit hindurchschlüpft. Kehrt zum Beispiel eine Gruppe aus der Mittagspause zurück, benutzt im Regelfall nur die erste Person ihren Badge. In diesem Strom kann ein Angreifer einfach mitgehen. In grösseren Unternehmen begünstigen Anonymität und ein geringeres Verantwortungsgefühl solche Angriffe. Weitere Informationen finden Sie in unserem Blogbeitrag «Social Engineering: Einführung und Methoden».
Unternehmen schützen sich mit Mitarbeitenden, die unbekannte Personen am Eingang und in geschützten Bereichen ansprechen und ihre Berechtigung klären. Dafür braucht es eine Kultur, in der Mitarbeitende fremde Personen hinterfragen dürfen, auch höhergestellte, ohne Konsequenzen zu fürchten. Die Mitarbeitenden prüfen die Begründungen für den Zutritt eingehend. Im Zweifel ziehen sie den internen Sicherheitsdienst bei. Plakate an Wand oder Tür erinnern daran, beim Betreten geschützter Bereiche über die Schulter zu blicken. Technische Massnahmen wie Vereinzelungsschleusen und Türöffnungsalarme unterstützen diese Vorkehrungen. Weitere Informationen finden Sie in unserem Blogbeitrag «Social Engineering Prävention für Unternehmen».
Ist ein Social-Engineering-Test zu knapp geplant und nicht realistisch, entscheidet der Zufall, ob ein Angriff gelingt. Planen Sie deshalb ausreichend Zeit für einen professionell simulierten und gut vorbereiteten Angriff ein. Dieser kann in einer verkürzten, aber realistischen Testzeit stattfinden. Gelingt es den Testern in ein bis zwei Wochen, in einen Serverraum einzudringen, schaffen es auch echte Angreifer. Diese haben wesentlich mehr Zeit zur Verfügung. Weitere Informationen finden Sie in unserem Blogbeitrag «Layer 8 – menschlicher Faktor im Social Engineering».
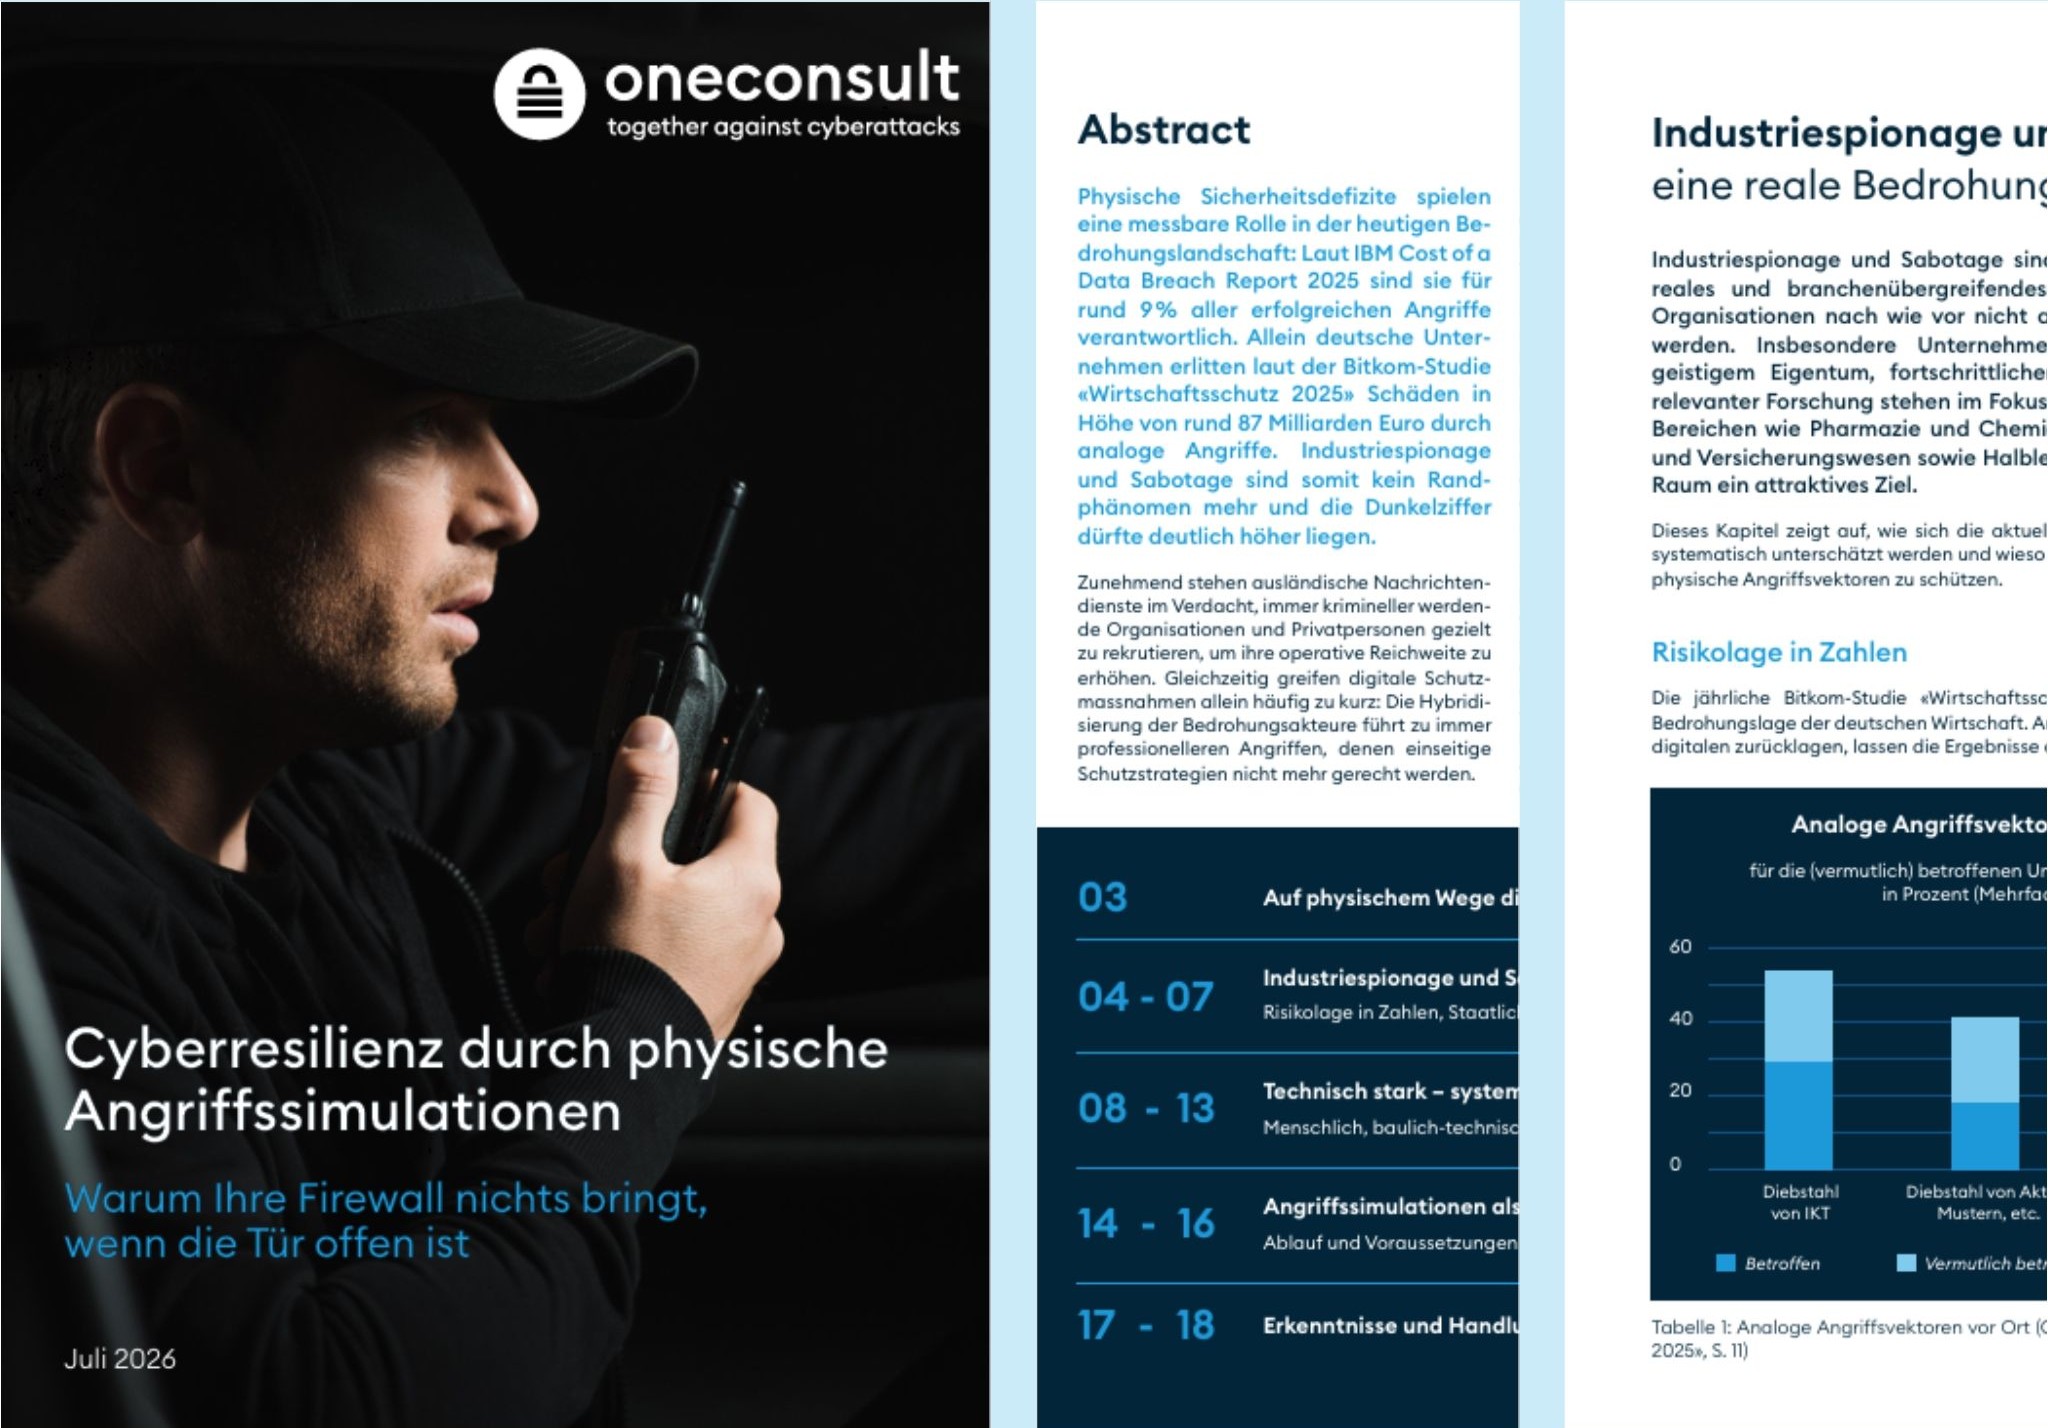
Ihre Firewall bringt wenig, wenn die Tür offen ist.
Dieses Whitepaper legt dar, warum physische Angriffssimulationen ein wichtiger Bestandteil moderner Cyberresilienz sind.
Erfahren Sie mehr über die aktuelle Bedrohungslage, den Ablauf von Physical Access Assessments und die häufigsten Schwachstellen aus realen Tests.
Erreichbarkeit von Montag bis Freitag 08.00 – 18.00 Uhr (Ausnahme: Kunden mit SLA – Bitte über die 24/7 IRR-Notfallnummer anrufen).
Privatpersonen wenden sich bitte an Ihren IT-Dienstleister des Vertrauens oder die lokale Polizeidienststelle.
Weitere Informationen zu unseren DFIR-Services finden Sie hier:
Nichts verpassen! Melden Sie sich für unseren kostenlosen Newsletter an.
