Home | Services | Attack Simulation | TIBER / DORA TLPT
Betroffen sind im EU-Raum tätige:
Unser spezialisiertes TIBER-Team vereint Experten aus verschiedensten Fachrichtungen: Penetration Testing, Red Teaming, Digital Forensics, Incident Response, Gebäudetechnik sowie aus nicht technischen Bereichen wie Strafverfolgung, Spionageabwehr und Sabotageprävention. Diese interdisziplinäre Kompetenz ermöglicht eine ganzheitliche Betrachtung Ihrer Cyber- und physischen Sicherheitsrisiken.
Für TIBER- und DORA-konforme Threat-Led Penetration Tests (TLPT) setzen wir auf ein eingespieltes Expertenteam mit langjähriger Erfahrung. Unsere Spezialisten sind darauf geschult, selbst in stark gehärteten Umgebungen hochprivilegierte Accounts zu kompromittieren, sensible Bereiche zu erreichen und bestehende Sicherheitsmechanismen gezielt zu umgehen.
Oneconsult ist ein unabhängiges, inhabergeführtes Schweizer Cybersecurity-Unternehmen mit Ländergesellschaften in München und Auckland. Als etablierter und vertrauenswürdiger Partner legen wir höchsten Wert auf Integrität und Sicherheit. Unsere Mitarbeitenden durchlaufen regelmässig behördliche Personensicherheitsprüfungen.
Die Targeted Threat Intelligence (TTI) ist eine individuell auf Ihr Unternehmen abgestimmte Bedrohungsanalyse. Diese unterstützt Sie dabei, potenzielle Angriffe besser zu verstehen und gezielte Sicherheitsstrategien zu entwickeln.
Basierend auf den im TTI-Bericht modellierten Bedrohungsszenarien führen wir komplexe, mehrstufige Angriffssimulationen durch. Das Red Teaming zielt auf die spezifischen Risiken und Schwachstellen Ihrer Organisation ab. Dadurch können Sie Ihre Cybersecurity-Massnahmen und Reaktionsfähigkeit wirksam überprüfen sowie Ihre Resilienz gegenüber realistischen Angriffen stärken.
Wissen Sie noch nicht, ob Sie in Zukunft zu einem TIBER-/DORA-konformen Test verpflichtet werden und möchten sich darauf vorbereiten? Auch ohne gesetzliche Verpflichtung können Sie Ihre Cyberresilienz aktiv stärken. Unsere TIBER-orientierten Tests zeigen Ihnen Schwachstellen und mögliche Angriffspfade von Cyberkriminellen auf, damit Sie Ihr Unternehmen mithilfe unserer Massnahmenempfehlungen gezielt und wirkungsvoll auf reale Bedrohungsszenarien vorbereiten können.
Täglich vertrauen Unternehmen weltweit auf die Expertise von Oneconsult – belegt durch langjährige Kundenbeziehungen und klare Zahlen.
Control Team (ehemals White Team): Das Control Team fungiert als kundenseitige Koordinationsstelle während des gesamten TIBER-Tests. Es trägt die Verantwortung für das übergeordnete Risikomanagement, überwacht die Testaktivitäten und stellt sicher, dass diese im vereinbarten Rahmen ablaufen.
Blue Team: Das Abwehrteam des zu testenden Unternehmens hat keine Kenntnis von den Testaktivitäten und wird erst im Nachgang darüber informiert.
(Targeted) Threat Intelligence Provider: Der externe Dienstleister führt die Bedrohungsanalyse über das betreffende Unternehmen durch und evaluiert realistische Angriffsszenarien.
Red Team: Der externe Dienstleister agiert unabhängig vom Threat Intelligence Provider und führt auf Basis des TTI-Berichts realistische Angriffssimulationen durch, um die effektive Sicherheitslage des betreffenden Unternehmens zu bewerten.
TIBER Cyber Team (TCT): Als landesspezifische Behörde begleitet das TCT den TIBER-Test fachlich und prozessbezogen. Es überwacht die Einhaltung der TIBER-Vorgaben und unterstützt insbesondere das Control Team bei der korrekten Umsetzung.
Gemäss TIBER-Framework muss der Threat Intelligence Provider unabhängig vom Red Team agieren und organisatorisch von diesem getrennt sein. Dies schliesst jedoch nicht zwingend aus, dass ein Cybersecurity-Unternehmen beide Leistungen erbringen kann, solange die Vorgaben eingehalten werden. Oneconsult verfügt hierzu über klar separierte Geschäftsbereiche.

Jetzt ein unverbindliches Erstgespräch vereinbaren!
TIBER-EU und DORA TLPT sind Rahmenwerke für bedrohungsbasierte Tests, welche die Cybersicherheit und Resilienz von Finanzinstituten in der EU stärken sollen. TIBER-EU steht für Threat Intelligence-Based Ethical Red Teaming und stammt von der Europäischen Zentralbank (EZB). TLPT steht für Threat-Led Penetration Test nach DORA. Ein TLPT folgt einem vorab definierten Angriffsszenario, das auf Basis der aktuellen Bedrohungslage mit einem Threat Intelligence Provider entsteht. Er bildet Taktiken, Techniken und Verfahren realer Angreifer nach. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
DORA verpflichtet Unternehmen des Finanzsektors zu Tests der digitalen operationalen Resilienz. Angesprochen sind vor allem Finanzdienstleister im EU-Raum, aber auch IT-Dienstleister, die solche Institute als Kunden betreuen. TIBER betrifft vor allem den Finanzsektor und die Versicherungsbranche. Die Tests nach TIBER sind nicht obligatorisch. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
DORA verlangt zwei Testarten: das Testen von IKT-Tools und -Systemen sowie erweiterte Tests auf Basis von Threat-Led Penetration Testing (TLPT). Die erste Testart gilt für den ganzen Finanzsektor ausser Kleinstunternehmen und ist mindestens einmal jährlich fällig. Sie umfasst alle IKT-Systeme und -Anwendungen, die kritische oder wichtige Funktionen unterstützen. TLPT müssen nur systemrelevante Finanzunternehmen mit hohem IKT-Reifegrad durchführen, mindestens alle 3 Jahre. Die Vorgaben stehen in Art. 24 bis 27 der EU-Verordnung 2022/2554. Weitere Informationen finden Sie in unserem Blogbeitrag «Sicherheitstests nach DORA (Digital Operational Resilience Act)».
Oneconsult bietet für TIBER-Projekte und DORA TLPT drei Leistungen an: Targeted Threat Intelligence, Red Teaming und TIBER-angelehnte Readiness-Tests. Als Threat Intelligence Provider erstellt Oneconsult eine auf Ihr Unternehmen abgestimmte Bedrohungsanalyse. Das Red Team führt auf Basis der Szenarien aus dem Bericht zur Targeted Threat Intelligence mehrstufige Angriffssimulationen durch. Die Readiness-Tests bereiten Unternehmen ohne gesetzliche Verpflichtung auf solche Tests vor. Oneconsult hat in verschiedenen Ländern komplexe Red-Teaming-Projekte durchgeführt, darunter Projekte nach TIBER und an TIBER angelehnte Projekte. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
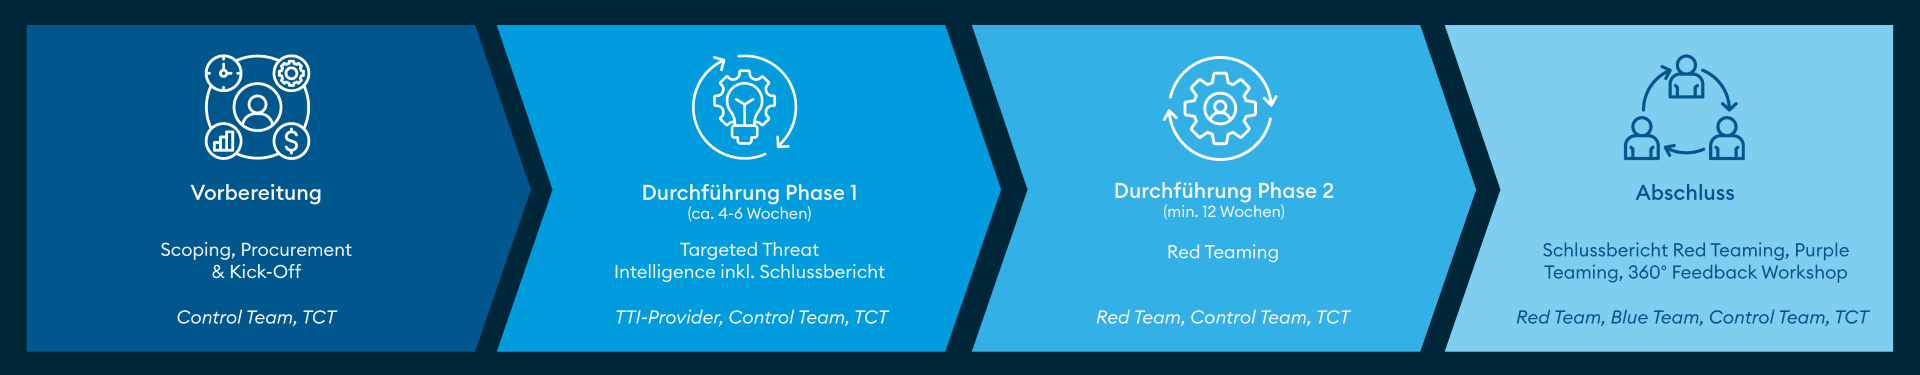
Nach dem Vorgehen der BaFin gliedert sich ein TLPT in die drei Phasen Vorbereitung, Test und Abschluss. In der Vorbereitung entsteht aus unternehmensspezifischen Bedrohungsinformationen ein Angriffsszenario. In der Testphase greifen die Tester gemäss diesem Szenario an, ohne dass das Blue Team es kennt. Das TLPT Cyber Team der Aufsichtsbehörde betreut den Test und bestätigt die regelkonforme Durchführung. In der Abschlussphase werden die Ergebnisse analysiert, Massnahmen definiert und der Bericht vollständig der Aufsichtsbehörde zugestellt. Weitere Informationen finden Sie in unserem Blogbeitrag «Sicherheitstests nach DORA (Digital Operational Resilience Act)».
Ein TLPT nach TIBER oder DORA dauert in der Regel mehrere Monate. Im Kern umfasst er eine Threat-Intelligence-Phase von rund vier Wochen und ein Red Teaming von mindestens zwölf Wochen. Dazu kommen Scoping, Dokumentation, Purple Teaming und Feedbackrunden. Ein vollständiges TIBER-EU-Projekt erfordert oft weit über 200 Personentage. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
Ein klassisches Red Teaming ist im Umfang flexibler als TIBER-EU und DORA TLPT. Diese sind regulatorische Rahmenwerke für Red Teaming im Finanzsektor auf Basis von Threat Intelligence, mit festen Rollen, Phasen und verpflichtendem Purple Teaming. Ein TIBER-EU-Projekt testet Angriffsszenarien vollständig und läuft weiter, auch wenn das Zielinstitut einzelne Angriffe erkennt. Es erfordert oft weit über 200 Personentage. Oneconsult bietet beide Formen an. Weitere Informationen finden Sie in unserem Blogbeitrag «Höhere Cyberresilienz durch Angriffssimulationen nach DORA und TIBER».
Ein TIBER-angelehnter Readiness-Test bereitet Unternehmen auf einen möglichen künftigen TIBER- oder DORA-konformen Test vor. Er eignet sich für Unternehmen, die noch nicht wissen, ob sie zu einem solchen Test verpflichtet werden. Der Test zeigt Schwachstellen und mögliche Angriffspfade von Cyberkriminellen auf. Mit den Massnahmenempfehlungen von Oneconsult bereiten Sie Ihr Unternehmen gezielt auf reale Bedrohungsszenarien vor.
Erreichbarkeit von Montag bis Freitag 08.00 – 18.00 Uhr (Ausnahme: Kunden mit SLA – Bitte über die 24/7 IRR-Notfallnummer anrufen).
Privatpersonen wenden sich bitte an Ihren IT-Dienstleister des Vertrauens oder die lokale Polizeidienststelle.
Weitere Informationen zu unseren DFIR-Services finden Sie hier:
Nichts verpassen! Melden Sie sich für unseren kostenlosen Newsletter an.
